ロールと権限
オーナー・メンバー・ゲストができること、役割の変更、オーナー権限の移譲、オーナーがグループを抜ける方法を説明します。
ロールはオーナー、メンバー、ゲストの 3 種類です。ロールを割り当てたり変更したりできるのは、グループのオーナーだけです。
| ロール | 意味 |
|---|---|
| オーナー | グループを作成した人に自動的に割り当てられます。グループ自体やメンバー構成の変更を含め、すべての操作ができます。 |
| メンバー | AI 生成、アイテムの作成と編集、ファイル管理など、すべての創造的な作業ができます。グループやメンバー構成は変更できません。 |
| ゲスト | 閲覧のみ。グループ内の内容を閲覧し、ファイルをダウンロードできますが、AI 生成の実行や変更は一切できません。 |
ロールはグループごとに設定されます。あるグループではオーナー、別のグループではゲストということもあります。適用されるロールは、常に現在表示しているグループのものです。
各ロールでできること
| 操作 | オーナー | メンバー | ゲスト |
|---|---|---|---|
| 調査・アイデア創出・事業評価の閲覧 | 可 | 可 | 可 |
| ファイルのダウンロード | 可 | 可 | 可 |
| あらゆる種類の AI 生成 | 可 | 可 | — |
| アイテムの作成・編集・削除 | 可 | 可 | — |
| ファイルのアップロードと管理 | 可 | 可 | — |
| 公開共有リンクの作成 | 可 | オーナーが有効にした場合 | — |
| 会社またはチームのプロフィール編集 | 可 | — | — |
| メンバーの招待・削除 | 可 | — | — |
| 役割の変更 | 可 | — | — |
| グループの削除 | 可 | — | — |
| アクティビティ分析 | 可 | — | — |
| 公開共有の監査 | 可 | — | — |
公開共有の権限は、グループ全員に一括ではなく、メンバーごとに付与されます。メンバーの招待を参照してください。
ゲストを使う場面
ゲストとは、組織内の人のうち、意図的に権限を制限した人のことです。グループの作業に貢献はしないものの、内容を読む必要がある人が該当します。ゲストのロールは、社外の人を招き入れるための手段ではありません。どのロールを選んでも、招待するアドレスは承認済みドメインのものである必要があります。
ゲストはグループのメンバーとして数えられます。グループに所属できる人数に上限はないため、ゲストを追加しても不利益はありません。
役割を変更する
役割を変更できるのはオーナーだけです。
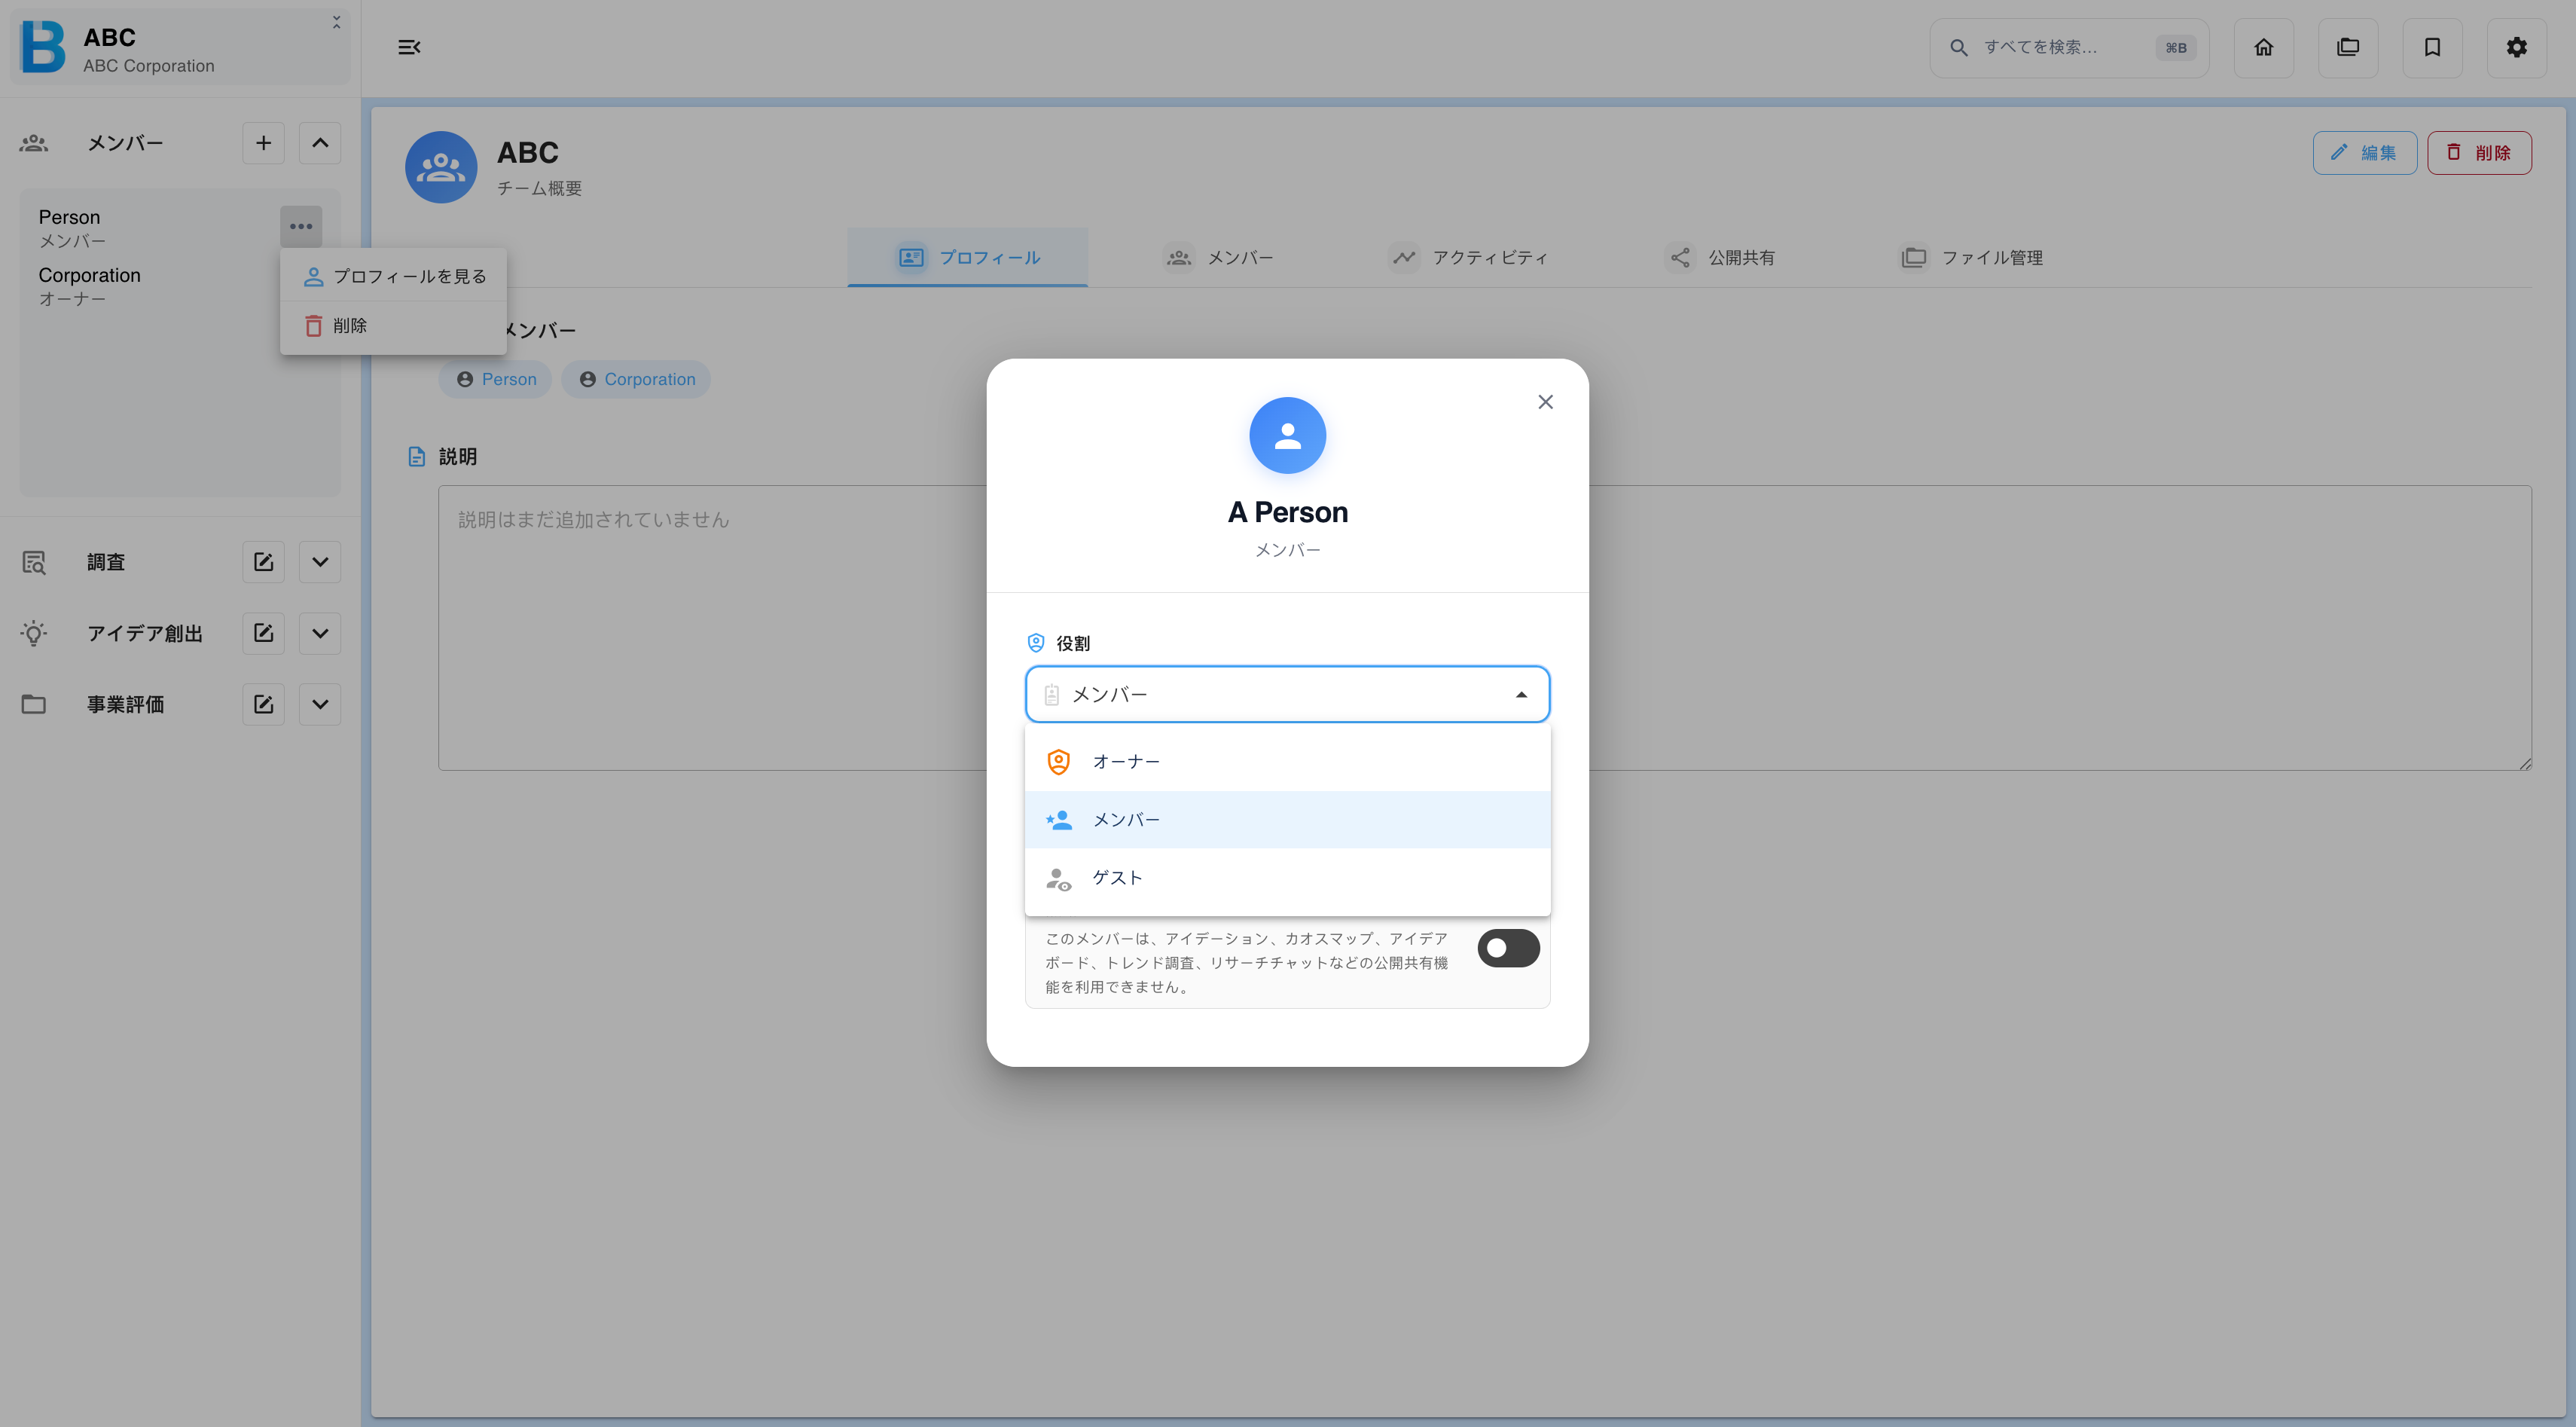
- メンバー の一覧を展開します。
- 対象者の名前の横にある ··· メニューを選択し、プロフィールを見る を選択します。
- 新しい役割を選択します。
変更はすぐに反映されます。対象者の権限は、サインアウトしなくても現在のセッション中に変わります。
オーナー権限を移譲する
グループを他の人に引き継ぐには、同じ画面でその人の役割を オーナー に設定します。
オーナー権限を移譲すると、その時点であなたはメンバーに降格します。グループの編集、メンバーの管理、グループの削除がすぐにできなくなります。1 つのグループのオーナーは 1 人だけです。
自分でオーナー権限を取り戻すことはできないため、戻せるのは新しいオーナーだけです。移譲する前に、相手と引き継ぎについて合意しておいてください。
オーナーがグループを抜けたい場合
オーナーは自分のグループから退出できません。抜ける方法は 2 つあり、結果は大きく異なります。
| 目的 | 操作 | 結果 |
|---|---|---|
| 自分が抜けた後もグループを存続させたい | メンバーにオーナー権限を移譲し、その後メンバーとしてグループから退出します。 | グループとそのデータはすべてそのまま残ります。抜けるのはあなただけです。 |
| グループ自体を不要にしたい | グループを削除します。 | すべてのメンバーがグループを失い、データはすべてストレージから完全に消去されます。 |
グループの削除は、グループから抜ける方法ではありません。全員からグループが削除され、そのファイルはすべてストレージから消去されます。この操作は取り消せず、何も復元できません。同僚がまだその作業内容を必要としている場合は、代わりにオーナー権限を移譲してください。